Hacksplaining: aprendé seguridad web atacando y defendiendo, paso a paso
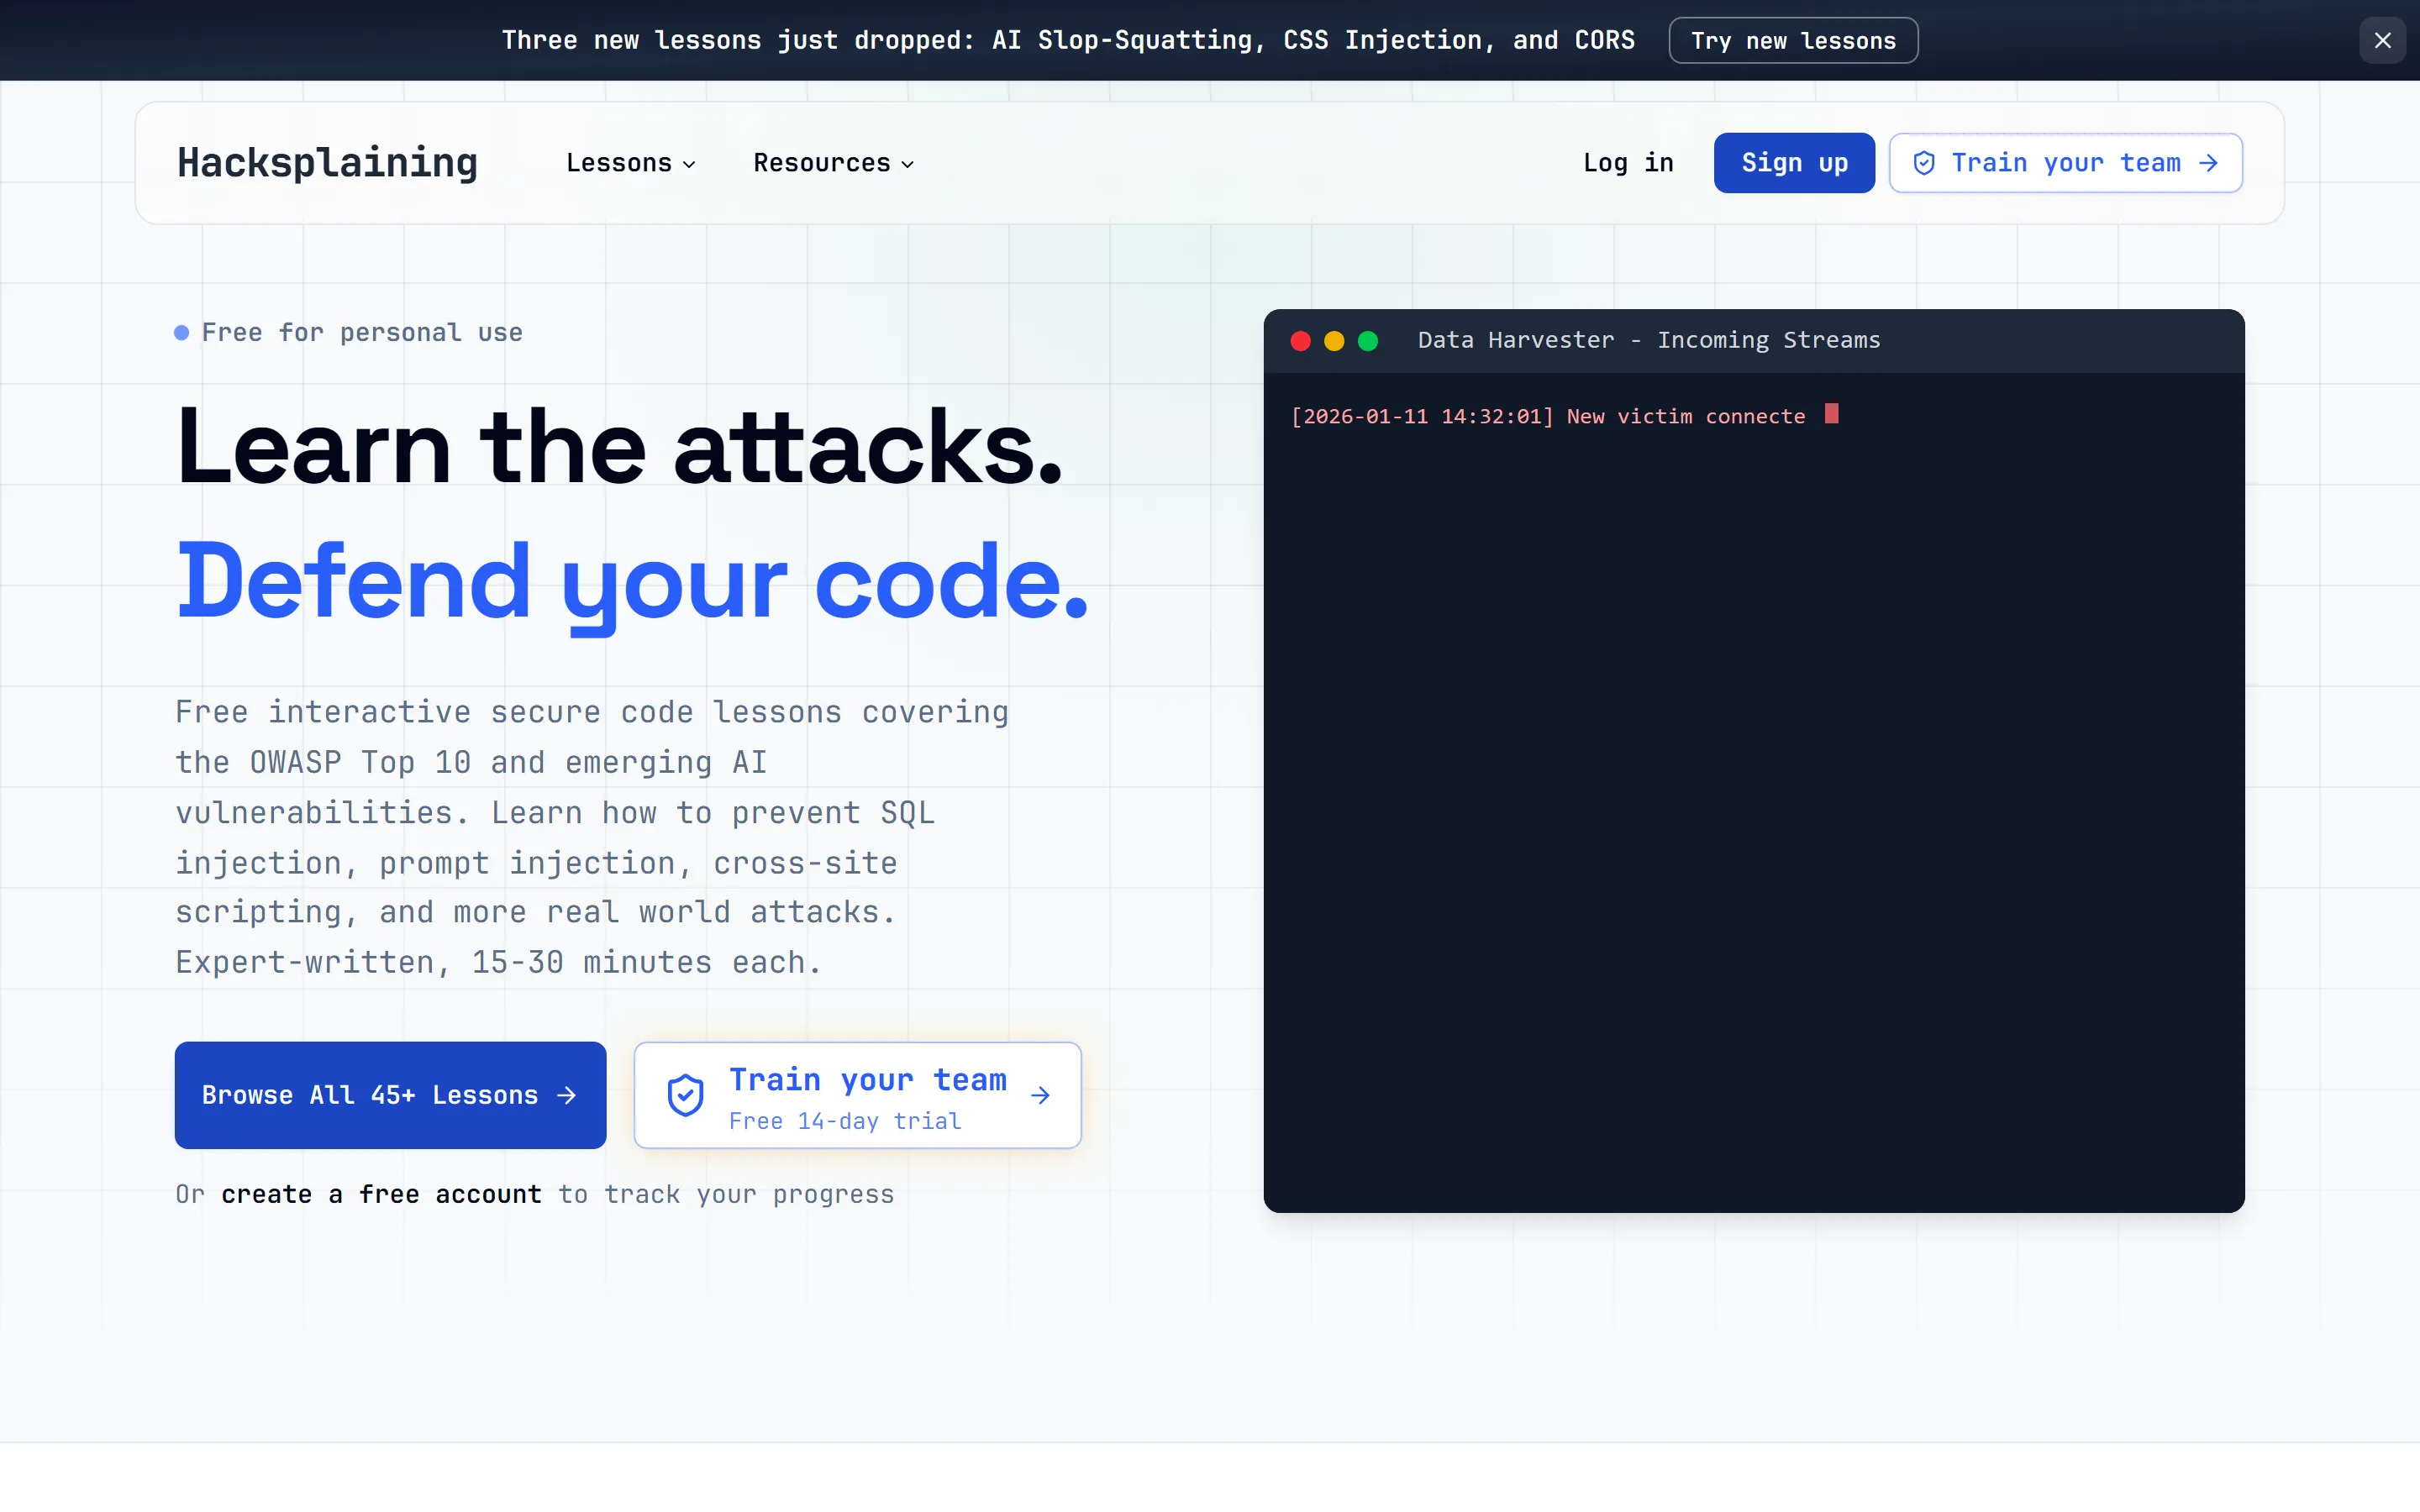
Hacksplaining es una plataforma con más de 50 lecciones interactivas sobre las vulnerabilidades web más comunes (inyección SQL, XSS, CSRF, prompt injection y más). Cada lección muestra cómo se explota la falla y cómo se corrige. Es gratis para uso individual; para capacitar equipos hay planes pagos.
Probado por Pispeo · Actualizado el

- Qué es
- Sitio web
- Plan
- Freemium
- Límite del plan gratis
- Las lecciones interactivas se hacen gratis. Crear cuenta sirve para guardar el progreso. Los planes pagos ('Train your team') son para empresas que quieren asignar la capacitación, seguir el avance del equipo y cubrir estándares como OWASP Top 10 y PCI DSS.
- ¿Es segura?
- Sí — Las prácticas se hacen sobre entornos simulados dentro del sitio. Todo lo que se aprende es para proteger sistemas propios o práctica autorizada.
- Precio
- Planes para equipos ('Train your team'): precio comercial, no publicado, se pide directo a Hacksplaining. Uso individual, gratis.
- Qué ofrece
- 50+ lecciones interactivas de vulnerabilidades web
- Categorías: IA, OWASP Top 10 y PCI DSS
- Cada lección: cómo se explota la falla y cómo se corrige
- Seguimiento de progreso con cuenta
- Marca de agua
- No
Gracias por votar.
¿Recomendás Hacksplaining?
Qué es y para qué sirve
Hacksplaining enseña seguridad web de forma interactiva. Tiene más de 50 lecciones, cada una sobre una vulnerabilidad concreta —inyección SQL, XSS, CSRF, subida de archivos maliciosos, inyección de prompts—, y en cada una ves cómo se explota la falla paso a paso y, después, cómo se corrige en el código.
Está pensada sobre todo para desarrolladores: entender el ataque es la mejor forma de escribir código que no lo permita. Las lecciones están agrupadas por OWASP Top 10 y PCI DSS, y hay una sección nueva sobre riesgos de IA.
¿Es gratis? Los límites del plan free
Para uso individual es gratis: hacés las lecciones sin pagar y la cuenta guarda tu progreso. Lo pago son los planes “Train your team”, para empresas que quieren asignar la capacitación a sus desarrolladores y seguir el avance del equipo.
Hacksplaining no publica el precio de los planes de equipo en su web: hay que pedirlo directamente a través de hacksplaining.com/teams, como suele pasar con software vendido a empresas.
Cómo se usa
- Entrás a hacksplaining.com/lessons.
- Elegís una vulnerabilidad.
- Hacés la lección interactiva: primero el ataque, después la defensa.
- Con cuenta, vas marcando lo que completaste.
Lo bueno y lo malo
Lo bueno (verificado): enseña ataque y defensa juntos, es interactivo, está organizado por estándares reconocidos, y para una persona es gratis.
Lo malo: el público real son desarrolladores: sin conocimientos previos de código se aprovecha poco, porque cada lección muestra y corrige código fuente, y toda la interfaz está en inglés.
¿Para quién no es?
Para quien busca laboratorios estilo CTF con máquinas vulnerables de verdad para explotar, TryHackMe o Hack The Box van mucho más a fondo que las lecciones guiadas de Hacksplaining.
Alternativas
Están PortSwigger Web Security Academy (gratis, más técnica), TryHackMe y Hack The Box (laboratorios) y OWASP Juice Shop (app vulnerable para practicar). Mirá el resto de webs para aprender ciberseguridad que probamos.
Preguntas frecuentes
¿Hacksplaining es gratis?
Sí para uso individual: las lecciones interactivas se hacen sin pagar. La cuenta gratis guarda el progreso. Lo pago son los planes 'para equipos', pensados para que una empresa asigne y siga la capacitación de sus desarrolladores — ese precio no está publicado, se consulta directo con Hacksplaining.
¿Necesito saber programar para aprovecharlo?
Ayuda mucho tener nociones de desarrollo web, porque las lecciones muestran el código vulnerable y el corregido. Alguien sin base técnica puede entender los conceptos generales, pero el público objetivo son desarrolladores.
¿Es legal practicar esto?
Sí, porque las prácticas se hacen sobre aplicaciones simuladas dentro de Hacksplaining. Aplicar estas técnicas contra sistemas de terceros sin autorización es ilegal.
¿Qué temas cubre?
Las vulnerabilidades clásicas (inyección SQL, XSS, CSRF, subida de archivos, etc.) organizadas por OWASP Top 10 y PCI DSS, más lecciones recientes sobre inyección de prompts y otros riesgos ligados a la IA.


